工业互联网数据安全态势分析与应对措施——以明朝万达实践为视角
随着工业互联网与实体经济深度融合,数据作为核心生产要素在跨设备、跨系统、跨厂区、跨企业的流通中释放巨大价值,同时也面临日益复杂的安全威胁。明朝万达结合多年数据安全治理经验,对工业互联网数据安全态势进行系统分析,并提出覆盖数据全生命周期的应对措施。
一、工业互联网数据安全态势分析
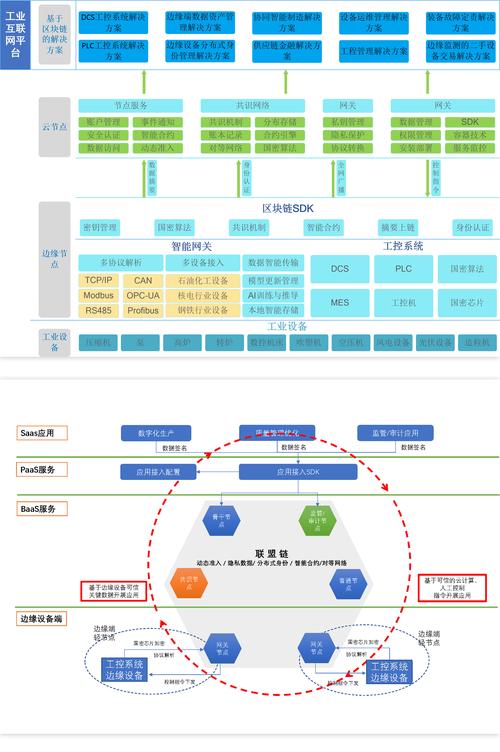
- 数据暴露面持续扩大。工业互联网连接海量设备、边缘节点与云平台,OT与IT融合打破传统隔离边界。设备侧采集的工艺参数、生产状态、质量数据等实时上传,云端汇聚设计图纸、工艺配方、供应链信息等高价值数据,数据在终端、边缘、云之间多向流动,暴露面呈指数级增长。
- 攻击目标向数据资产聚焦。攻击者从破坏生产控制转向窃取核心数据。勒索软件攻击工业数据存储、API接口越权访问、供应链投毒导致数据泄露等事件频发。工业数据兼具体量大、价值高、关联性强等特点,一旦泄露或被篡改,可能造成生产中断、工艺泄密乃至公共安全事件。
- 内部威胁与第三方风险交织。运维人员误操作、离职人员数据带出、外包服务商接入缺乏有效管控,导致数据泄露路径难以追溯。工业互联网平台的多租户模式进一步加剧数据越权访问风险。
- 合规监管趋严。数据安全法、个人信息保护法及工业互联网相关系列标准相继实施,对工业数据分类分级、跨境传输、安全评估提出明确要求。企业面临数据安全合规与业务效率的双重压力。
二、应对措施
明朝万达提出“以数据为中心、以身份为边界、以行为为线索”的防护思路,构建覆盖数据全生命周期的工业互联网数据安全体系。
- 数据分类分级与资产梳理。面向工业互联网场景建立数据分类分级规范,识别工艺参数、设计模型、控制指令等高价值数据,形成数据资产地图,为差异化防护提供依据。结合主动扫描与人工确认,实现数据资产动态发现与更新。
- 数据全生命周期安全防护。采集侧对设备接入进行身份认证与数据加密传输;传输侧采用国密算法保障OT与IT通道安全;存储侧对敏感数据加密存储并实施访问控制;使用侧通过数据防泄漏、API安全网关、动态脱敏等技术管控数据流转;销毁侧建立合规销毁流程,防止残数泄露。统一策略编排与审计日志联动,实现从采集到销毁的各环节闭环管控。
- 零信任架构与精细访问控制。以身份为中心构建零信任访问体系,对用户、设备、应用进行持续身份验证与动态授权。实施基于属性的访问控制(ABAC),结合工业场景角色与数据敏感级别,细化最小权限策略,杜绝越权访问与横向移动。
- 行为分析与威胁检测。依托用户与实体行为分析(UEBA)技术,建立工业数据访问行为基线,对异常批量下载、非工作时间访问、跨域数据流转等高风险行为实时告警与阻断。结合威胁情报与日志关联分析,提升对APT攻击、内部威胁的发现能力。
- 第三方与供应链数据安全管理。建立第三方接入安全准入机制,对外包运维、平台服务商实施数据访问权限最小化与全程审计。在数据共享与交换场景中,采用隐私计算、数据水印等技术实现“可用不可见”,防范数据二次扩散风险。
- 合规治理与持续运营。对标数据安全法律法规与工业互联网安全标准,建立数据安全管理制度与应急预案。通过数据安全运营平台实现策略统一管理、风险持续监测、事件闭环处置,定期开展数据安全风险评估与应急演练,形成常态化运营能力。
三、
工业互联网数据安全是一项系统工程,需兼顾业务连续性与数据安全防护。明朝万达建议企业以数据分类分级为基础,以零信任和全生命周期防护为核心,以行为分析与合规运营为保障,构建“可知、可管、可控、可溯”的工业互联网数据安全能力,为工业数字化转型筑牢安全底座。
如若转载,请注明出处:http://www.yilwlkj.com/product/57.html
更新时间:2026-11-15 10:23:27